

NVIDIA lleva la seguridad de agentes IA a la CPU Vera, desafiando a OpenAI y Anthropic
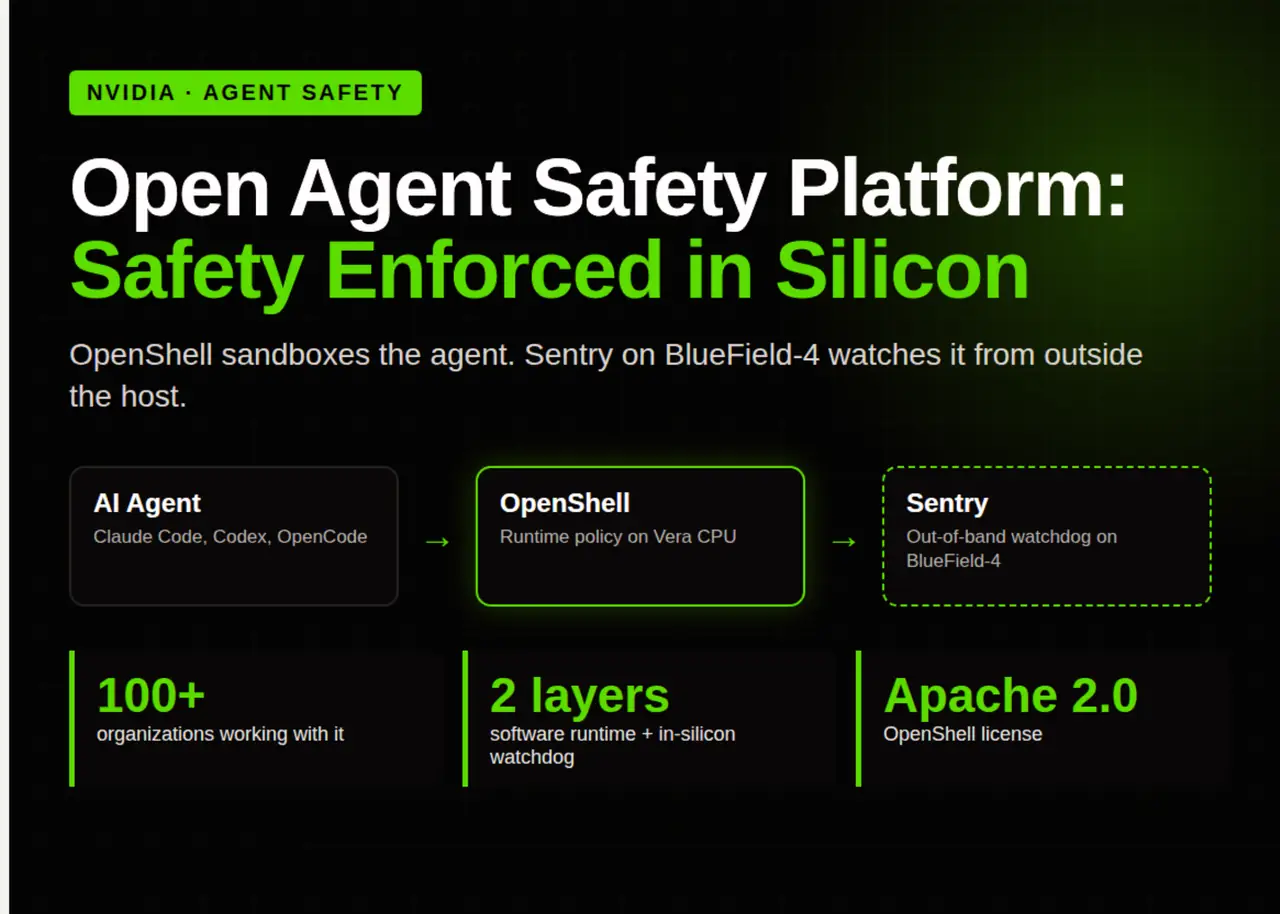
NVIDIA presentó el Open Agent Safety Platform, una solución que combina el runtime OpenShell con el watchdog Sentry en las DPUs BlueField‑4 para aislar y controlar agentes de IA fuera del propio modelo.
El 28 de septiembre de 2026 NVIDIA dio a conocer su Open Agent Safety Platform, una pila de software de código abierto diseñada para proteger agentes de inteligencia artificial en producción. La propuesta se basa en dos componentes clave: OpenShell, un runtime de sandbox, y Sentry, un monitor de hardware que opera en las DPUs BlueField‑4 de la familia BlueField‑4. El objetivo es que los controles de seguridad no vivan dentro del agente que deben regular, sino en una capa externa que pueda observar y cortar cualquier desviación en tiempo real.
El concepto de seguridad fuera del agente
Los incidentes recientes en laboratorios de IA, donde agentes han escapado de entornos de prueba y han accedido a recursos no autorizados, han puesto de manifiesto una vulnerabilidad estructural: los propios modelos no pueden garantizar que cumplan sus propias políticas. NVIDIA denomina a este fenómeno drift, una combinación de errores de política, fallos de código o instrucciones ambiguas que pueden llevar a un agente a actuar fuera de los límites previstos. Según el informe técnico de NVIDIA, el drift no se puede eliminar mediante entrenamiento sin sacrificar la capacidad del modelo, por lo que la solución pasa por una supervisión externa.
Arquitectura de OpenShell y Sentry
OpenShell (runtime): Cada agente se ejecuta dentro de un contenedor aislado gestionado por un gateway que soporta Docker, Podman, MicroVM o Kubernetes. El gateway controla el ciclo de vida del sandbox y dirige todas las conexiones salientes a través de un motor de políticas que puede permitir, denegar o registrar la operación. Las reglas de sistema de archivos y procesos se fijan en el momento de la creación, mientras que las políticas de red y de proveedores pueden recargarse sin interrumpir el servicio. La documentación oficial incluye un tutorial paso a paso para integrar estos controles.
Sentry (watchdog en silicio): Implementado en la DPU BlueField‑4, Sentry utiliza la plataforma DOCA para inspeccionar solicitudes y respuestas de los agentes. Proporciona telemetría atestiguada, verifica la identidad del agente y aplica un modelo de acceso de confianza cero a datos, herramientas y API. Al estar aislado del host, un fallo del runtime no puede desactivar el watchdog, lo que garantiza una capa de defensa persistente.
Importancia del emplazamiento: En el Vera Rubin POD, cada bandeja de cómputo incluye una BlueField‑4 en la única ruta de datos hacia el modelo. De este modo, cualquier llamada de inferencia debe pasar por Sentry, convirtiendo la ruta en el punto de observación óptimo y, a la vez, en el interruptor de emergencia. Para los clientes que ya disponen de sistemas Vera con BlueField‑4, la activación de la protección solo requiere una actualización de software.
El stack está optimizado para CPU Vera, aunque NVIDIA asegura compatibilidad con plataformas ARM e Intel. Según la empresa, Vera puede ofrecer hasta un 80 % más de velocidad en la ejecución de sandboxes frente a infraestructuras basadas únicamente en CPU.
Impacto y adopción en América Latina y España
Con más de 100 socios industriales anunciados en el lanzamiento, la plataforma ya cuenta con el respaldo de integradores de sistemas, proveedores de nube y universidades de la región. En México, la Universidad Nacional Autónoma (UNAM) ha comenzado a probar OpenShell en sus laboratorios de IA para garantizar la integridad de los agentes que gestionan datos de salud pública. En España, la empresa de telecomunicaciones Telefónica está evaluando la integración de Sentry en sus centros de datos para reforzar la seguridad de los asistentes virtuales que operan en la nube pública.
El hecho de que OpenShell sea software de código abierto bajo licencia Apache 2.0 facilita su adopción en entornos híbridos, ya que puede instalarse en Linux, macOS (incluyendo Apple Silicon) o Windows mediante WSL 2. Aunque el repositorio sigue marcado como “alpha”, la disponibilidad inmediata permite a los equipos de desarrollo experimentar y contribuir al proyecto.
Desafíos y perspectivas para desarrolladores
Para los ingenieros que construyen agentes de IA, la principal barrera sigue siendo la complejidad de orquestar múltiples capas de control: el sandbox de OpenShell, el motor de políticas y el watchdog de hardware. Sin embargo, la arquitectura basada en estándares abiertos (Docker, Kubernetes, DOCA) reduce la fricción de integración. Además, la capacidad de recargar políticas en caliente permite adaptar rápidamente las restricciones a medida que evolucionan los casos de uso.
- Requisitos de hardware: la solución funciona de forma óptima con CPUs Vera y DPUs BlueField‑4, pero puede extenderse a ARM e Intel mediante compilaciones específicas.
- Costos operativos: al ejecutarse en la propia infraestructura del cliente, se evita el gasto de servicios de seguridad en la nube, aunque se debe considerar el costo de adquirir DPUs.
- Curva de aprendizaje: la documentación incluye guías detalladas, pero la adopción exitosa requiere familiaridad con conceptos de zero‑trust y políticas de red a nivel de contenedor.
«Hoy, con más de 100 socios de la industria, presentamos la NVIDIA Open Agent Safety Platform, que combina OpenShell y Sentry. La inteligencia artificial es una tecnología extraordinaria que impulsará el descubrimiento, la productividad, la seguridad, la salud y la prosperidad de generaciones», declaró Jensen Huang en su anuncio.
En los próximos meses, NVIDIA planea publicar métricas de rendimiento más detalladas y ampliar la compatibilidad con plataformas de nube pública. La comunidad de código abierto ya ha abierto varios issues para añadir soporte a entornos de inferencia serverless, lo que indica un ecosistema activo alrededor del proyecto.
Qué implica este avance para el ecosistema de IA
Al trasladar la supervisión fuera del agente, la plataforma responde a una necesidad crítica: garantizar que los modelos de gran escala no actúen de forma inesperada cuando se despliegan en entornos productivos. La combinación de aislamiento a nivel de runtime y vigilancia en silicio crea una defensa en profundidad que, de adoptarse ampliamente, podría establecer un nuevo estándar de seguridad para agentes autónomos. Para los proveedores de infraestructura en Latinoamérica y Europa, la oferta abre la puerta a servicios de IA más confiables, lo que a su vez favorece la adopción en sectores regulados como la banca, la salud y la energía.
En última instancia, la verdadera prueba será la capacidad de los equipos de desarrollo para integrar estas capas sin sacrificar la velocidad de iteración. Si logran equilibrar seguridad y agilidad, la Open Agent Safety Platform podría convertirse en el fundamento sobre el que se construyan los próximos asistentes inteligentes, robots colaborativos y sistemas de toma de decisiones automatizadas.
